Trenne Modell, App, Konto, verbundene Werkzeuge und Speicherorte. Entferne unnötige Daten vor der Eingabe und halte offene Punkte fest. Ein Trainings-Opt-out, EU-Hosting oder ein lokales Modell allein ist keine vollständige Datenschutzfreigabe.
Mit einer konkreten Aufgabe und ihren Daten beginnen
„Wir möchten KI nutzen“ ist noch kein ausreichend bestimmter Arbeitsauftrag. „Eine freundliche Antwort auf eine Lieferterminänderung vorbereiten“ lässt sich dagegen in Eingabe, Ausgabe und notwendige Angaben zerlegen. Eine echte Lieferentscheidung oder der Versand der Antwort sind zusätzliche Verarbeitungsschritte.
Artikel 5 DSGVO nennt unter anderem Zweckbindung, Datenminimierung, Richtigkeit und Speicherbegrenzung. Die für die Verarbeitung verantwortliche Stelle muss die Einhaltung nachweisen können. Diese Grundsätze verschwinden nicht dadurch, dass ein KI-Modell an der Bearbeitung beteiligt ist.
Für den Einstieg beschreiben wir einen betrieblichen Prüfweg. Er ist keine vollständige Bewertung sämtlicher Anwendungen, Branchenvorgaben oder besonderer Datenkategorien. Die richtige Entscheidung hängt von der tatsächlichen Verarbeitung ab.
Beginne mit nicht vertraulichem, fiktivem Übungsmaterial. Damit kannst du den Ablauf und die fachliche Ergebnisprüfung kennenlernen, ohne bereits echte Kundendaten in ein ungeklärtes System zu übertragen.
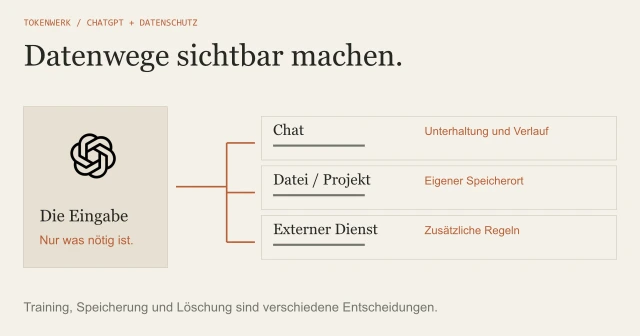
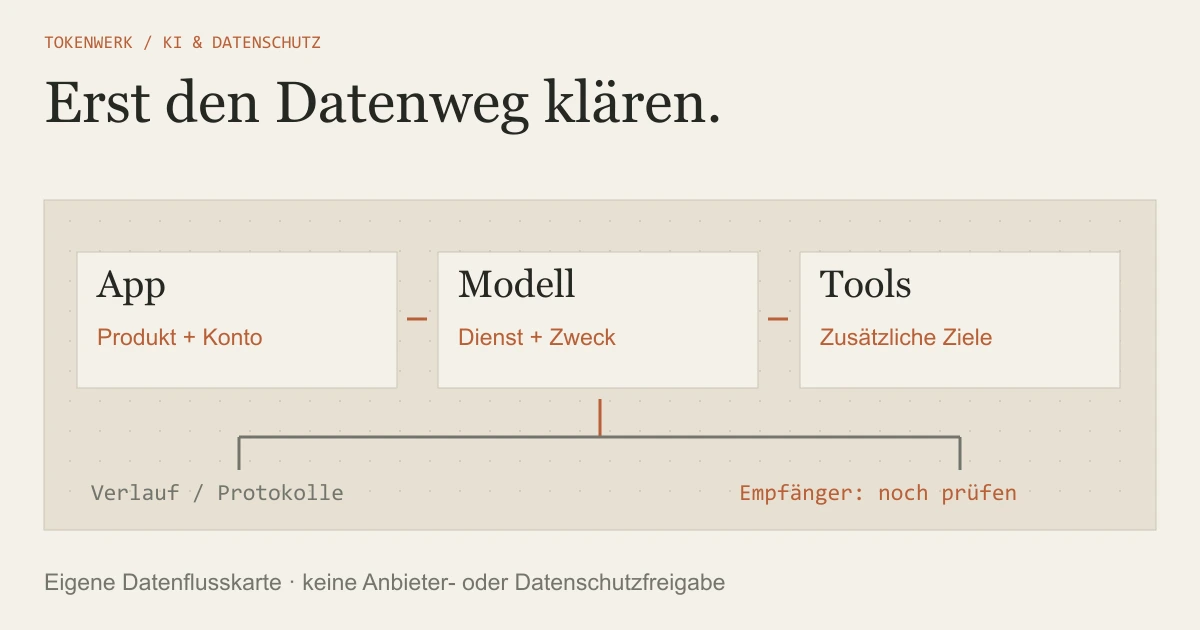
Den gesamten Datenweg sichtbar machen
| Station | Was du nachvollziehen solltest |
|---|---|
| App und Konto | Welches konkrete Produkt, welcher Kontotyp und welche Einstellungen werden verwendet? |
| Modelldienst | Wo wird verarbeitet, für welche Zwecke und mit welchen beteiligten Stellen? |
| Tools und Quellen | Welche zusätzlichen Dienste, Dateien oder Konten werden eingebunden? |
| Speicherung | Was landet in Verlauf, Protokollen, Dateien oder weiteren verbundenen Speichern? |
| Ausgabe und Empfänger | Wer sieht den Entwurf und welche Außenwirkung kann daraus entstehen? |
BayLDA unterscheidet Modelltraining vom Einsatz einer Anwendung. Für den eigenen Ablauf solltest du ebenfalls getrennt prüfen, ob Daten nur zur gewünschten Bearbeitung oder zusätzlich für eigene Zwecke eines Anbieters genutzt werden.
Bei Drittlandübermittlungen sind nach Artikel 44 zusätzlich die Bedingungen des entsprechenden DSGVO-Kapitels zu beachten. Ein kurzer Standortname klärt nicht automatisch sämtliche Empfänger und Zugriffswege. Offene Angaben werden nachgefragt und dokumentiert.
Für ein bestimmtes Produkt kannst du Datenschutzfragen beim konkreten ChatGPT-Zugang prüfen. Privater Chat, betrieblicher Workspace und API sind dabei nicht ohne Weiteres gleichzusetzen.

Rollen und Rechtsgrundlage getrennt klären
Artikel 6 DSGVO verlangt eine passende Rechtsgrundlage. Welche in Betracht kommt und ob ihre Voraussetzungen erfüllt sind, muss für den konkreten Zweck geprüft werden. Die allgemeine Aussage „Das ist nützlich“ beantwortet diese Frage nicht.
Ebenso wenig ist jeder KI-Anbieter automatisch Auftragsverarbeiter. Artikel 28 betrifft Verarbeitung im Auftrag. BayLDA weist darauf hin, Weisungsbindung und eigene Zwecke des Dienstes tatsächlich abzugrenzen. Ein Vertragstitel allein ersetzt die Prüfung des wirklichen Ablaufs nicht.
Bei einer einschlägigen Auftragsverarbeitung sind die dazugehörigen vertraglichen und organisatorischen Anforderungen zu klären. Eine Vereinbarung nach Artikel 28 ist aber keine universelle Erlaubnis für jede weitere Datenverwendung. Zweck und Rechtsgrundlage bleiben eigene Fragen.
Die offizielle EDPB-Erläuterung zur Stellungnahme 28/2024 betont fallbezogene Prüfungen bei der Anonymität eines KI-Modells und bei berechtigten Interessen. Eine pauschale Zusage für beliebige Trainingsdaten oder jeden Einsatz ergibt sich daraus nicht.
Unnötige Angaben vor der Eingabe entfernen
Unsere vollständig erfundene Vorlage lautet: „Mara König, Kundennummer K-018, möchte den vereinbarten Liefertermin von Dienstag auf Donnerstag ändern.“ Der hier festgelegte Zweck ist nur, einen allgemeinen freundlichen Antwortentwurf vorzubereiten. Dafür braucht die Lernprobe weder den Namen noch die Kundennummer.
Eigene fiktive, auf den Entwurfszweck reduzierte Eingabe
Eine Person möchte einen vereinbarten Liefertermin von Dienstag auf Donnerstag ändern.
Schreibe einen kurzen freundlichen Antwortentwurf.
Bestätige keine tatsächliche Verfügbarkeit und versende nichts.Die fachlich nötige Terminänderung bleibt erhalten. Wenn du stattdessen eine echte Lieferung im System prüfen wolltest, wären Aufgabe und benötigte Informationen anders. Datenminimierung ist deshalb am Zweck auszurichten, nicht durch beliebiges Wegstreichen zu ersetzen.
Auch das Entfernen eines Namens beweist für sich allein keine Anonymität. Eine verbleibende Kennung oder ein ungewöhnlicher Sachverhalt kann eine Zuordnung ermöglichen. Die technische Übung erteilt daher keine Anonymisierungs- oder Rechtsbescheinigung.
Die Lernlektion zeigt, wie du private Angaben vor einer KI-Eingabe prüfen kannst. Arbeite zunächst an einer eigenen Kopie, bevor du einen externen Dienst öffnest.
Schutzmaßnahmen und Risiken vor dem Einsatz prüfen
Nach Artikel 35 DSGVO ist eine Datenschutz-Folgenabschätzung vorab erforderlich, wenn die konkrete Verarbeitung voraussichtlich ein hohes Risiko für Rechte und Freiheiten zur Folge hat. Das Wort KI allein ersetzt diese Beurteilung nicht. Einschlägige Vorgaben und Listen der Aufsichtsbehörden sind zusätzlich einzubeziehen.
Prüfe Risiken entlang des tatsächlichen Ablaufs: unrichtige personenbezogene Ausgaben, unbefugte Zugriffe, ungeklärte Speicherorte, fehlende Löschwege und eine zu unkritische Übernahme von Entwürfen. Wähle dafür passende technische und organisatorische Maßnahmen und kontrolliere ihre Umsetzung.
Eine lokal geöffnete App belegt noch keine lokale Verarbeitung aller Daten. Auch ein lokaler Modellkern beantwortet nicht die Fragen nach verbundenen Werkzeugen, Dateizugriffen, Protokollen und Empfängern. Technische Isolation muss konkret nachvollziehbar sein.
Bei ungeklärten oder folgenreichen Verarbeitungen gehört die zuständige Datenschutz-, Rechts- und IT-Kompetenz vor der produktiven Entscheidung hinzu. Dieser Guide ersetzt diese Prüfung nicht und erteilt kein Datenschutzsiegel.
Zuständigkeit und offene Punkte dokumentieren
Das eigene Datenfluss-Prüfblatt ordnet Zweck, Datenarten, Stationen, Rollen, offene Fragen und Verantwortlichkeiten. Trage keine echten Schlüssel, vertraulichen Inhalte oder vollständigen Verträge in die öffentliche Beispieldatei ein. Im Team hält eine interne KI-Richtlinie fest, welche Zugänge und Datenwege freigegeben sind und wer die Prüfung übernimmt.
Lege auch fest, wer die Richtigkeit eines Entwurfs prüft und wer über einen späteren Versand oder eine Datenänderung entscheidet. Du kannst dafür menschliche Freigaben im KI-Workflow vorbereiten. Ein Freigabeklick allein schafft allerdings noch keine fehlende Rechtsgrundlage.
Prüfe den Datenweg erneut, wenn Produkt, Vertrag, Konto, angebundene Tools oder Zweck verändert werden. Halte Informations-, Betroffenenrechte-, Speicher- und Löschprozesse passend zum tatsächlichen Einsatz bereit. Wenn dabei bisher ungeprüfte KI-Nutzung sichtbar wird, unterstützt die Bestandsaufnahme zu Shadow AI die Klärung von Aufgabe, Datenweg und Freigabe.
Stand: 20. Oktober 2026. Aktuelle Behördeninformationen und die DSGVO-Artikel 5, 6, 28, 35 und 44 wurden im Original abgeglichen. Die DSK-Ankündigung wurde gelesen, nicht die ganze verlinkte Orientierungshilfe; ebenso die EDPB-Erläuterung, nicht die gesamte Stellungnahme. Keine konkrete Organisation oder Anbieterinstallation wurde rechtlich freigegeben.
Quellen & Methode
Vorgehen und Grenzen
Behördeninformationen und DSGVO-Artikel 5, 6, 28, 35 und 44 geprüft. Der Guide bereitet eine fallbezogene betriebliche Prüfung vor und erteilt keine Rechts- oder Anbieterfreigabe. Das Beispiel ist fiktiv.
Bei Recherche, Texterstellung und Grafiken wird KI eingesetzt. Welche eigenen Versuche vorliegen und was nur als Beispiel dient, beschreibt dieser Beitrag. Unser Redaktionsstandard erklärt die Anforderungen an Belege und Berichtigungen.