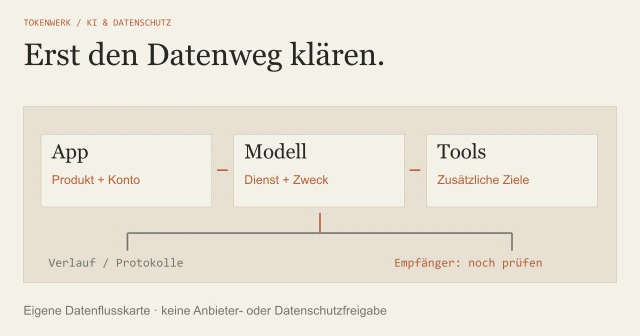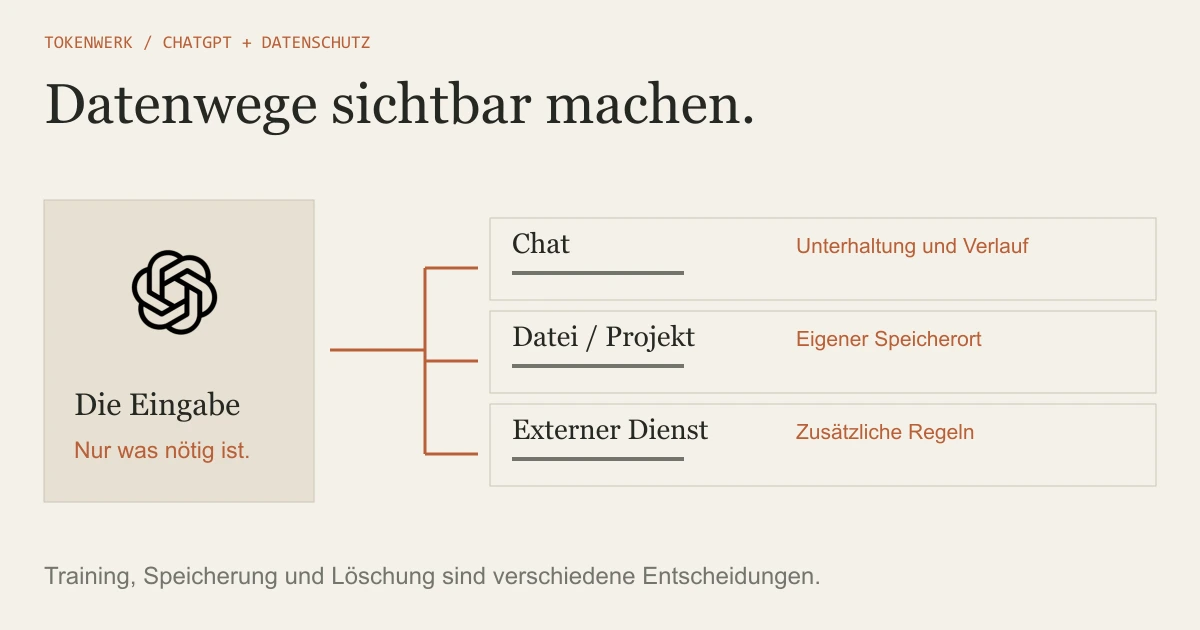
Gib nur die für deine Aufgabe nötigen Informationen ein. Kläre Produkt und Vertrag, kontrolliere die verfügbaren Daten- und Personalisierungseinstellungen und prüfe Löschung je Speicherort. „Nicht für Training“ bedeutet weder „nicht gespeichert“ noch automatisch „rechtlich freigegeben“.
Welche Daten du vor der Eingabe prüfen solltest
Eine Nachricht kann mehr über eine Person verraten als ihren Namen. Ticketnummer, Arbeitgeber, ungewöhnlicher Vorgang und Datum können zusammen eine Zuordnung ermöglichen. Die Datenschutzkonferenz weist deshalb darauf hin, dass das Entfernen von Namen und Anschriften regelmäßig nicht genügt, um Personenbezug auszuschließen. Die übergreifende Checkliste zum KI-Datenschutz hilft dir, dieselben Fragen auch bei einem anderen Produkt oder einem verbundenen Dienst zu prüfen.
Beginne vor dem Chat in einer eigenen Kopie des Materials. Frage: Welche Information braucht das Modell für den gewünschten Entwurf tatsächlich? Eine allgemeine Antwort auf eine Lieferverzögerung benötigt beispielsweise nicht zwangsläufig Name, Adresse und interne Bestellhistorie.
In der Lektion kannst du private Daten vor einer KI-Eingabe prüfen. Für den Einstieg verwendest du vollständig erfundene Angaben. Eine echte Kundenakte ist kein nötiges Übungsmaterial.
Privater Chat, Workspace und API sind verschiedene Wege
| Zugang | Was du konkret prüfen solltest |
|---|---|
| Privater ChatGPT-Zugang | Verfügbare Datenkontrollen, Personalisierung, Feedbackregeln und Bedingungen deines tatsächlich verwendeten Kontos. |
| Business-, Enterprise- oder Edu-Workspace | Workspace-Regeln, Vertrag, Administrationsrechte, Speicherorte und freigegebene Dienste. OpenAI nennt hier standardmäßig kein Training mit Workspace-Inhalten. |
| OpenAI API | Organisation, Projekt, verwendete Endpunkte und Zustandsdaten. Standardmäßig kein Training ohne ausdrückliches Teilen; Speicherung bleibt gesondert zu prüfen. |
Ein privat bezahlter Tarif ist nicht allein durch den Preis ein betrieblicher Workspace. Auch eine Firmenadresse im persönlichen Konto belegt keinen bestimmten Vertrag. Notiere den tatsächlichen Zugang, statt Regeln nur aus dem verwendeten Modellnamen abzuleiten.
Die offizielle API-Referenz trennt Missbrauchsprotokolle und Datenzustand einzelner Funktionen. „Nicht zum Training verwendet“ bedeutet daher nicht automatisch, dass keine Daten aufbewahrt werden. Zero Data Retention ist ein gesondertes Angebot mit Freigabe, Voraussetzungen und Funktionsgrenzen; es ist kein allgemeiner Schalter für alle ChatGPT-Oberflächen.
Wenn du mehrere Anbieter nutzt, musst du beispielsweise die Datenschutzregeln von Claude getrennt prüfen. Eine Anbieterregel lässt sich nicht auf ein anderes Produkt übertragen.
Fünf getrennte Kontrollen durchgehen
Öffne die Einstellungen des tatsächlich verwendeten Produkts und prüfe die dort verfügbaren Datenkontrollen sowie Personalisierung. Die genaue Oberfläche hängt von Web, Desktop, Konto und Workspace ab. Die folgende Liste ist eine Kontrollhilfe und behauptet keine unveränderliche Menüfolge für jedes Konto.
| Kontrolle | Konkrete Frage |
|---|---|
| Modellverbesserung und Feedback | Welche Inhalte dürfen für welchen Zweck verwendet werden? Gibt es für freiwillig gesendetes Feedback eine eigene Regel? |
| Verlauf und einzelne Chats | Welche Unterhaltung bleibt sichtbar und welche Löschfunktion betrifft sie? |
| Erinnerungen und Personalisierung | Welche Informationen werden über den einzelnen Chat hinaus genutzt und wie kann ich sie gesondert verwalten? |
| Dateien, Library und Projekte | Wo liegt die Datei tatsächlich, wer hat Zugriff und welcher Löschweg gilt dort? |
| Plugins und verbundene Dienste | Welche Quellen, Konten und Aktionen sind freigegeben? Wird Inhalt bei einem weiteren Dienst verarbeitet? |
Installierte Plugins, verfügbare MCP-Werkzeuge und die Rechte des verbundenen Kontos sind verschiedene Ebenen. Die aktuelle Herstellerdokumentation trennt Verfügbarkeit, Aktionskontrolle und Dienstberechtigung. Beginne bei einer eigenen Prüfung mit den tatsächlich nötigen lesenden Funktionen und kläre schreibende Außenwirkungen gesondert.
Verwechsle auch einen nicht indexierten Abruf nicht mit einer pauschalen Löschzusage. Für an einen Dienst gesendete Inhalte gelten dessen Regeln zusätzlich. Eine Verbindung zu trennen entfernt nicht automatisch jede bereits in Chats, Dateien oder beim Dienst entstandene Kopie.
Wenn es dir um die Sichtbarkeit auf einem geteilten Bildschirm geht, kannst du geeignete ChatGPT-Chats mit einer PIN sperren. Diese Zugriffsfunktion ersetzt keine Datenkontrolle. Prüfe weiterhin Modellverbesserung, Erinnerungen, geteilte Links und die jeweiligen Speicherorte.
Löschen nach Speicherort prüfen
Die aktuelle Work-Cloud-Dokumentation beschreibt unterschiedliche Lebenszyklen für Unterhaltungen, Library-Dateien, Projektmaterial, Erinnerungen und weitere Arbeitsartefakte. Eine Datei, die zusätzlich in der Library gespeichert ist, wird nicht automatisch dadurch entfernt, dass du die zugehörige Unterhaltung löschst.
- Den betroffenen Chat und dessen Löschfunktion prüfen.
- Gesondert gespeicherte Dateien in Library oder Projekt kontrollieren.
- Erinnerungen und andere übergreifende Personalisierung separat ansehen.
- Verbundene Quellen und beim externen Dienst entstandene Inhalte prüfen.
- Im betrieblichen Workspace Aufbewahrungsregeln und Zuständigkeit mit einbeziehen.
Fristen können von Produkt, Datenart, Einstellung und rechtlichen oder sicherheitsbezogenen Ausnahmen abhängen. Deshalb nennt dieser Artikel keine pauschale „Alles nach 30 Tagen weg“-Regel. Die dokumentierte Work-Cloud-Systematik ist außerdem keine Zusage, dass jedes private Konto genau dieselben Funktionen oder Fristen besitzt.
Wenn du eine Löschung nachweisen musst, halte Datenart, Speicherort, Aktion und Datum fest. Ein verschwundener Eintrag in der Oberfläche ist für sich kein vollständiger Nachweis über alle Verarbeitungsschritte.

Was Unternehmen zusätzlich klären müssen
Kläre Zweck, Verantwortlichkeiten, Empfänger, mögliche Drittstaatenübermittlungen und erforderliche Vereinbarungen; die Rechtsgrundlage und Schutzmaßnahmen müssen zur konkreten Verarbeitung passen. Für einen betrieblichen Einsatz reicht die Einstellung eines privaten Kontos nicht als Entscheidung. Die DSK-Orientierungshilfe Künstliche Intelligenz und Datenschutz, Version 1.0 vom 6. Mai 2024, beginnt mit Zweck und Einsatzfeld. Für die jeweilige Verarbeitung personenbezogener Daten ist eine passende Rechtsgrundlage erforderlich; Einwilligung ist nicht automatisch die einzige denkbare Grundlage.
Kläre Verantwortlichkeiten, Empfänger, mögliche Drittstaatenübermittlungen, Betroffenenrechte und die erforderlichen Vereinbarungen. Wird der Dienst als Auftragsverarbeiter eingesetzt, gehört die entsprechende Vertragsprüfung dazu. Welche Rollen im konkreten Fall vorliegen, ergibt sich nicht allein aus einer Produktbezeichnung.
Bewerte Art, Umfang, Zweck und Umstände des Vorhabens. Eine Datenschutz-Folgenabschätzung ist erforderlich, wenn die Verarbeitung voraussichtlich ein hohes Risiko für Rechte und Freiheiten zur Folge hat; einschlägige Muss-Listen und die konkrete Vorprüfung sind zu berücksichtigen. Das ist keine pauschale Aussage, dass jede kleine KI-Nutzung zwingend eine DSFA braucht oder dass nie eine erforderlich wäre.
Binde die zuständigen Datenschutz- und Betriebsverantwortlichen ein und halte erlaubte Daten sowie Aktionen schriftlich fest. Die Lektion zeigt, wie du einen KI-Einsatz im Unternehmen konkret abgrenzen kannst. Anbieterangaben zu Verschlüsselung oder Training ersetzen keine Prüfung dieses Einsatzes.
Die DSK-Hilfe ist ein datierter Leitfaden und ausdrücklich kein abschließender Anforderungskatalog. Dieser Artikel erteilt keine rechtliche Freigabe für ein bestimmtes Unternehmen oder eine konkrete Datenverarbeitung.
Eine kleine Anfrage mit weniger Daten formulieren
Das folgende Beispiel ist vollständig erfunden. Der Zweck ist ein freundlicher Antwortentwurf auf eine verspätete Lieferung. Namen, Ticket und Anschrift sind für diesen Zweck unnötig.
Eigene reduzierte Eingabe
Formuliere eine freundliche Antwort auf eine verspätete Lieferung.
Entschuldige die Verzögerung in zwei kurzen Sätzen.
Versprich weder eine Erstattung noch einen neuen Liefertermin.
Verwende keine Namen, Adressen oder internen Ticketnummern.Die Gegenprobe ist einfach: Enthält der Entwurf trotzdem eine erfundene Zusage oder neue personenbezogene Angaben? Dann ist er nicht für den vorgesehenen Zweck abgenommen. Ergänze notwendige persönliche Angaben gegebenenfalls erst im freigegebenen eigenen System, statt sie für den Entwurf mitzuschicken.
Das eigene Datenprüfblatt zum Download führt dich durch Zugang, Zweck, Datenminimierung und Speicherorte. Es ist eine Arbeitsstütze, kein automatischer Anonymisierer. Auch die reduzierte Form eines echten Falls muss im Kontext auf Personenbezug geprüft werden.
Quellenstand: 20. Oktober 2026. Es wurde für diesen Artikel keine echte Kundennachricht an ChatGPT übermittelt, keine Kontoeinstellung verändert und kein Löschvorgang getestet.
Quellen & Methode
Vorgehen und Grenzen
Originaldokumentation am 20. Oktober 2026 im dokumentierten Umfang geprüft; vier ausgewählte vollständige Haupttexte pro Thema verglichen. Eigene Beispiele und Grafiken sind Lernhilfen. Keine tatsächlichen n8n-, MCP-, ChatGPT- oder PostgreSQL-Läufe und keine pauschale Rechtsfreigabe behauptet.
Bei Recherche, Texterstellung und Grafiken wird KI eingesetzt. Welche eigenen Versuche vorliegen und was nur als Beispiel dient, beschreibt dieser Beitrag. Unser Redaktionsstandard erklärt die Anforderungen an Belege und Berichtigungen.