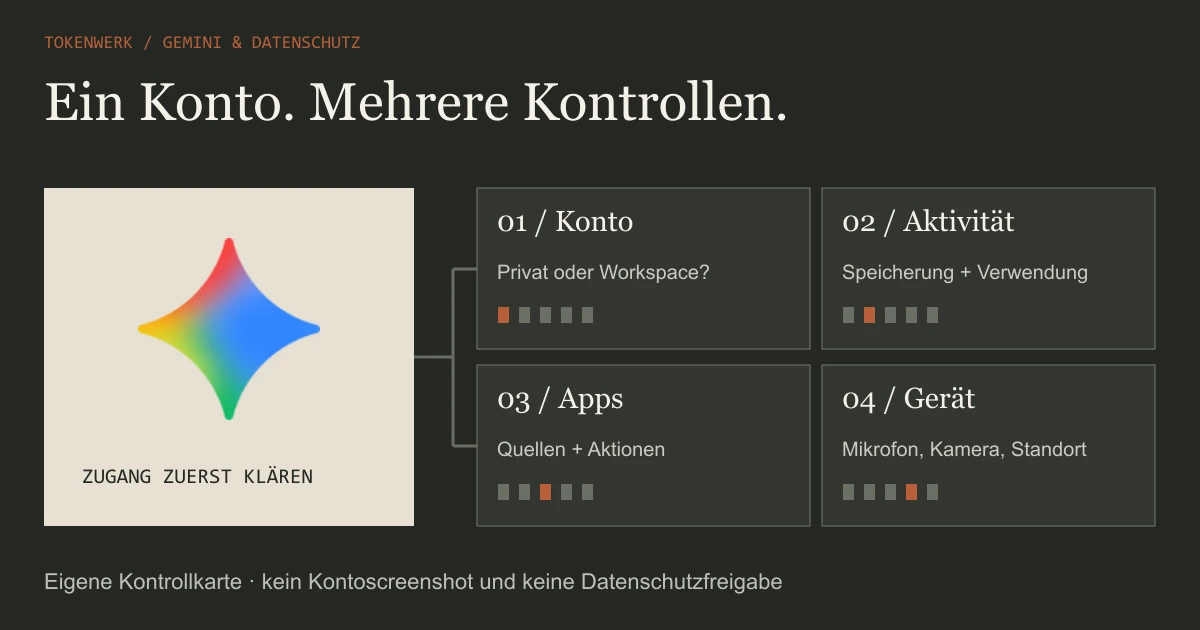
Prüfe zuerst Produkt und Kontotyp. Kontrolliere danach Aktivität, Audio-/Live-Optionen, verbundene Apps und Geräteberechtigungen einzeln. Ein ausgeschalteter Verlauf bedeutet nicht, dass keine Daten mehr verarbeitet oder vorübergehend gespeichert werden.
Zuerst den Gemini-Zugang bestimmen
Die erste Frage lautet nicht „Ist Gemini datenschutzfreundlich?“, sondern: Welches Produkt verwendest du mit welchem Konto? Die Datenschutzhinweise für Gemini Apps mit persönlichem Konto sind etwas anderes als die zugesagten Schutzmaßnahmen eines berechtigten Google-Workspace-Kerndienstes.
| Zugang | Was du vorab feststellen musst |
|---|---|
| Persönliches Google-Konto | Gemini-Apps-Hinweise und die eigenen Datenkontrollen prüfen. |
| Workspace als berechtigter Kerndienst | Genaue Edition und geltende Unternehmensschutzmaßnahmen mit der Administration klären. |
| Workspace als zusätzlicher Dienst | Nicht automatisch den Schutz des Kerndienstes annehmen; abweichende Bedingungen prüfen. |
Google beschreibt für berechtigte Kerndienste, dass Chats und hochgeladene Dateien nicht von menschlichen Prüfern gelesen oder zur Verbesserung generativer KI-Modelle verwendet werden. Bei zusätzlichen Diensten können andere Bedingungen gelten. Eine geschäftlich aussehende E-Mail-Adresse ist deshalb kein ausreichender Nachweis.
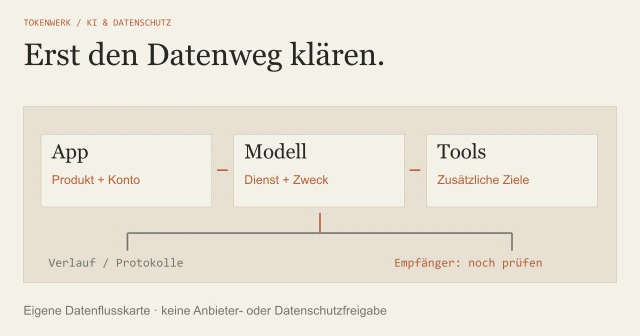
Für einen betrieblichen Einsatz musst du außerdem einen betrieblichen KI-Datenfluss prüfen. Dazu gehören Zweck, Datenarten, Rollen, Verträge, Empfänger und die zuständige Freigabe. Dieser Artikel ersetzt diese fallbezogene Prüfung nicht.
Gemini API: neue Speicherregel ab 26. Oktober 2026
Neu seit 26. Oktober 2026: Bei neu angelegten Projekten im bezahlten Gemini-API-Tier speichert die GenerateContent-API Anfragen standardmäßig. Das betrifft generateContent, streamGenerateContent und batchGenerateContent. Bestehende Projekte behalten ihre bisherige Einstellung. Diese API-Regel ist etwas anderes als Keep Activity in der Gemini-App.
| Fall | Dokumentiertes Verhalten |
|---|---|
| Neues bezahltes Projekt ab 26.10.2026 | GenerateContent speichert standardmäßig mit store=true. |
| Bestehendes Projekt | Die bisherige Einstellung bleibt; vorhandene aktivierte Protokollierung bleibt damit ebenfalls relevant. |
Explizites store in der Anfrage | Hat Vorrang vor der Projekteinstellung. |
| Interactions API | Speichert standardmäßig auch für serverseitigen Zustand. Deaktivieren kann entsprechende Verlaufsfunktionen beeinflussen. |
Du kannst GenerateContent-Logging im Einstellungsbereich des Logs-and-Datasets-Dashboards ausschalten oder für eine konkrete Anfrage store=false setzen. Googles aktuelle Dokumentation verlangt für die GenerateContent-Option mindestens Python-SDK 2.33.0 beziehungsweise JavaScript-SDK 2.31.0. Das folgende Python-Beispiel ist aus dem dokumentierten Muster abgeleitet und wurde hier nicht ausgeführt.
Dokumentationsbeispiel · kein ausgeführter API-Aufruf
from google import genai

client = genai.Client()  # vorhandene sichere Zugangskonfiguration nutzen
response = client.models.generate_content(
    model='gemini-3.8-flash',
    contents='Formuliere eine kurze Einladung zu einer öffentlichen Veranstaltung.',
    config={'store': False},
)
print(response.text)Logs können Prompt, Antwort und Gesprächskontext enthalten. Google nennt eine voreingestellte Aufbewahrung von 55 Tagen und einstellbare Zeiträume von 7, 14, 28 oder 55 Tagen. In Datensätzen gesicherte Logs laufen laut dieser Dokumentation nicht automatisch ab. Das Teilen solcher Datensätze mit Google ist eine zusätzliche Entscheidung.
store=false ist eine Kontrolle dieser Protokollierung, kein Nachweis von Nullverarbeitung oder pauschaler rechtlicher Eignung. Prüfe API-Produkt, Projekt, effektive Anfrageoption und weitere Speicherstellen gemeinsam. Die Logging-Hilfe nennt außerdem Ausnahmen, etwa bestimmte Modellklassen und Anfragen mit Video, GIF oder PDF; leite daraus keine allgemeinen Aussagen für jeden Gemini-Zugang ab.
Welche Daten Gemini verarbeitet
Der Dienst kann mehr als den eingetippten Satz verarbeiten: etwa hochgeladene Dateien, Bilder, Live-Inhalte, Geräteinformationen oder Informationen aus verbundenen Anwendungen. Welche davon beteiligt sind, hängt von den verwendeten Funktionen und Freigaben ab.
Ein Beispiel: Die Bitte, eine allgemeine Einladung umzuschreiben, benötigt normalerweise keinen vollständigen Kalender oder E-Mail-Verlauf. Wenn du dagegen ausdrücklich eine Nachricht in einem verbundenen Postfach suchen lässt, kommt eine zusätzliche Datenquelle hinzu. Das sind unterschiedliche Vorgänge, die du auch getrennt beurteilen solltest.
Prüfe bei geteilten Tabs, Dateien und Bildschirmansichten den vollständigen Inhalt. Nicht nur der Ausschnitt, auf den du gerade achtest, kann Angaben enthalten. Gib einem KI-Dienst keine Passwörter oder Zahlungsinformationen als Chatinhalt.
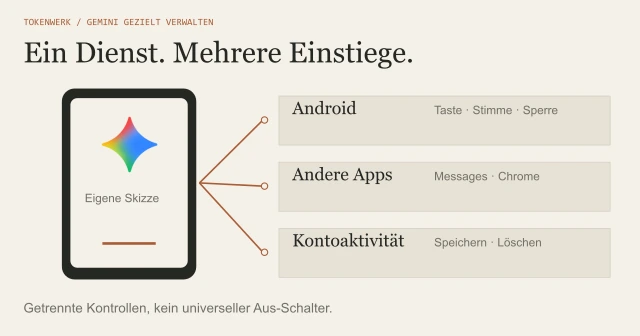
Die folgende Darstellung ist eine eigene Kontrollkarte. Sie zeigt getrennte Einstellungsbereiche und ist keine Abbildung deines tatsächlichen Google-Kontos.

Aktivität, Training und Aufbewahrung unterscheiden
Keep Activity betrifft die Gemini-Aktivität. Im persönlichen Konto beschreibt Google bei aktivierter Speicherung standardmäßig automatisches Löschen nach 18 Monaten; andere verfügbare Optionen sind drei oder 36 Monate beziehungsweise kein automatisches Löschen. Für verwaltete Konten kann die Administration zuständig sein.
| Entscheidung | Grenze |
|---|---|
| Aktivität ausschalten | Künftige Chats erscheinen nicht in der Aktivität; für dokumentierte Dienst-, Sicherheits- und Feedbackzwecke ist weiterhin vorübergehende Speicherung möglich. |
| Temporären Chat verwenden | Nicht zur Verbesserung der KI-Modelle verwendet; laut Google bis zu 72 Stunden für die beschriebenen Zwecke gespeichert. |
| Audio-/Live-Verbesserungsoption prüfen | Eigene Option; nicht einfach mit der allgemeinen Aktivitätseinstellung gleichsetzen. |
| Feedback senden | Kann zusätzlichen Kontext zur Prüfung übermitteln; vor dem Absenden den enthaltenen Inhalt prüfen. |
Google beschreibt auch bei ausgeschalteter Aktivität eine Aufbewahrung von bis zu 72 Stunden. Ohne Feedback werden die dabei geführten künftigen Chats nicht zur Verbesserung der KI-Modelle verwendet. Das ist keine Zusage, dass keinerlei Verarbeitung, Sicherheitsprüfung oder andere Datenhaltung stattfindet.
Die Hilfe nennt besondere Regeln für Audio, Videos und Bildschirmfreigaben aus Live-Sitzungen. Deren Verwendung zur Dienstverbesserung ist standardmäßig nicht aktiviert und wird separat gesteuert. Prüfe deshalb den aktuellen Bildschirm statt nur einen älteren Screenshot im Internet.
Verbundene Apps und Gerätezugriffe prüfen
In der aktuellen Webhilfe führt der Weg über Customize → Connectors; je nach Oberfläche musst du zuerst das zusätzliche Menü öffnen. Schaue bei jeder Verbindung nach, welche Anwendung beteiligt ist und welche Aktionen unterstützt werden. Nicht benötigte Verbindungen lassen sich dort trennen.
Die Verfügbarkeit hängt unter anderem von Gerät, Zugang und Einstellung ab. Ausgeschaltete Aktivität bedeutet deshalb nicht pauschal „keine App kann mehr verbunden sein“. Die gelesenen Hilfeseiten unterscheiden sich bei einzelnen Android-Ausnahmen; wir geben hier bewusst keine allgemeingültige App-Liste aus.
Geräteberechtigungen für Mikrofon, Kamera oder Standort sind ein weiterer Bereich. Eine getrennte App-Verbindung entzieht nicht automatisch jede Betriebssystemberechtigung. Ebenso wenig ändern die Gemini-Einstellungen sämtliche Speicherentscheidungen anderer Google-Dienste.
Verwendest du zusätzlich andere Assistenten, solltest du die Datenschutzkontrollen von ChatGPT getrennt prüfen. Eine Einstellung bei einem Anbieter überträgt sich nicht auf ein anderes Produkt.
Was Löschen entfernt – und was getrennt bleibt
Aktivität ausschalten und vorhandene Aktivität löschen sind zwei unterschiedliche Schritte. Prüfe auf myactivity.google.com/product/gemini, welche Entscheidung du tatsächlich auswählst. Die Oberfläche kann zwischen Ausschalten und Ausschalten mit Löschen unterscheiden. Wenn du Gemini am Android-Gerät ausschalten möchtest, führt die separate Anleitung zu Assistent, Taste und weiteren Einstiegen; gespeicherte Aktivitäten bleiben eine eigene Aufgabe.
Google weist auf getrennte Speicherorte hin: Bereits von menschlichen Prüfern bearbeitete, vom Konto getrennte Daten können bis zu drei Jahre erhalten bleiben. Daten, die an andere Anwendungen weitergegeben wurden, verschwinden nicht allein durch das Löschen der Gemini-Aktivität. Auch gespeicherte Gems, öffentliche Freigabelinks und andere Funktionsdaten haben eigene Kontrollen.
Ein getrenntes Postfach oder ein empfangender Dienst muss daher selbst geprüft werden. „Verbindung entfernt“ ist eine Zugriffsentscheidung und kein Nachweis, dass sämtliche zuvor übertragenen Informationen gelöscht sind.
Bei Workspace können Adminvorgaben und eingeschränkte persönliche Löschmöglichkeiten hinzukommen. Dokumentiere deshalb den tatsächlich verfügbaren Weg und frage die zuständige Administration, wenn die relevante Kontrolle fehlt.
Ein kurzer Datenschutz-Check vor der Eingabe
Beginne ohne vertrauliche Testdaten. Notiere nur Produkt, Kontotyp und den Zustand der Einstellungen. Danach entscheidest du, welche Angaben deine Aufgabe überhaupt braucht. Die Lernlektion zeigt dir, wie du private Angaben vor einer KI-Eingabe reduzieren kannst.
Eigener Kontocheck zum Kopieren
TOKENWERK · GEMINI-KONTOCHECK
Eigene Vorbereitung, keine Rechtsfreigabe. Keine sensiblen Daten eintragen.
Datum, Produkt und genauer Kontozugang:
Privates Konto, Workspace-Kerndienst oder zusätzlicher Dienst? Beleg:
Bei Workspace: genaue Edition und zuständige Administration:
Zweck der Eingabe und tatsächlich notwendige Daten:
Keep Activity: Zustand, Aufbewahrung und getrennte Löschentscheidung:
Separate Audio-/Live-Verbesserungsoption:
Verbundene Apps und erlaubte Aktionen:
Geräteberechtigungen und freigegebene Tabs/Dateien:
Weitere Speicherorte, öffentliche Links und bereits übermittelte Daten:
Offene Frage und nächste verantwortliche Prüfung:
Erst prüfen, dann mit nötigen und erlaubten Daten arbeiten.
Du kannst den Kontocheck als Textdatei herunterladen. Er hilft beim Festhalten offener Fragen und erteilt keine rechtliche Freigabe.
Ein sinnvoller Abschluss ist konkret: „Persönlicher Zugang, Aktivität ausgeschaltet, unnötige Verbindungen getrennt; keine internen Kundendaten für diesen Entwurf.“ Das beschreibt eine eigene Entscheidung. Es behauptet weder Anonymität noch die Eignung für jeden späteren Zweck.
App-Datenschutzquellen: geprüft am 20. Oktober 2026. Ergänzung zur API-Speicherung: geprüft am 27. Oktober 2026 anhand der neuen API-Dokumentation. Einstellungen, Editionsnamen und Funktionen können sich ändern; prüfe sie im verwendeten Produkt erneut.
Häufige Fragen
Verwendet Gemini meine Chats zum Training?
Das hängt vom konkreten Produkt, Kontotyp und den geltenden Einstellungen ab. Für persönliche Konten sind Aktivität und weitere Optionen zu prüfen; berechtigte Workspace-Kerndienste haben andere zugesagte Schutzmaßnahmen.
Speichert Gemini nichts mehr, wenn ich die Aktivität ausschalte?
Doch. Google beschreibt unter anderem bis zu 72 Stunden Aufbewahrung für die dokumentierten Dienst-, Sicherheits- und Feedbackzwecke. Ausgeschaltete Aktivität bedeutet nicht null Verarbeitung.
Reicht es, eine verbundene App zu trennen?
Damit prüfst beziehungsweise beendest du eine Verbindung. Zuvor übermittelte Daten, Gemini-Aktivität, Geräteberechtigungen und Daten anderer Dienste sind getrennt zu kontrollieren.
Ist mein geschäftliches Google-Konto automatisch ein geschützter Workspace-Kerndienst?
Nein. Die genaue Edition und die Einordnung als Kern- oder zusätzlicher Dienst müssen feststehen. Kläre dies mit deiner Administration.
Speichert die Gemini-API neue Anfragen automatisch?
Für neue bezahlte GenerateContent-Projekte ab dem 26. Oktober 2026 ist Speicherung standardmäßig aktiviert. Bestehende Projekte behalten ihre Einstellung; ein expliziter store-Wert pro Anfrage hat Vorrang.
Ist store=false dasselbe wie ausgeschaltete Gemini-Aktivität?
Nein. store steuert die dokumentierte API-Protokollierung. Keep Activity gehört zu Gemini Apps. Beide Einstellungen sind weder austauschbar noch ein Nachweis von Nullverarbeitung.
Quellen & Methode
Vorgehen und Grenzen
Vier aktuelle Google-Hilfen vollständig gelesen; Privacy Hub zuletzt aktualisiert am 19. Oktober 2026. Kontotypen und getrennte Datenkontrollen abgeglichen. Eigene Prüfliste, keine tatsächliche Kontoänderung oder rechtliche Freigabe. Ergänzung vom 27. Oktober 2026: aktueller API-Changelog und vollständige Logs-and-Datasets-Dokumentation zur Speicherregel vom 26. Oktober geprüft. Alte App-Quellen behalten ihren gesonderten Prüftermin.
Bei Recherche, Texterstellung und Grafiken wird KI eingesetzt. Welche eigenen Versuche vorliegen und was nur als Beispiel dient, beschreibt dieser Beitrag. Unser Redaktionsstandard erklärt die Anforderungen an Belege und Berichtigungen.