Das Beispiel richtet eine neue lokale Lerninstanz mit n8n 2.43.8, Zugriff über 127.0.0.1 und einem benannten Datenvolume ein. Es ist ein nachvollziehbarer Core-Einstieg. Öffentliche Bereitstellung und der zusätzliche Assistant-Stack brauchen eine eigene Konfiguration.
Was du vor dem Start brauchst
Du benötigst einen Rechner mit eingerichteter Docker-Laufzeit und Docker Compose v2 sowie einen eigenen Projektordner. Prüfe, ob deine Docker-Installation läuft. Unter Windows folgt die aktuelle n8n-Compose-Dokumentation einem WSL-basierten Ablauf; halte dich bei dessen Einrichtung an die Voraussetzungen deiner Installation.
Installationen anzeigen
docker version
docker compose versionDie Befehle sollten eine erreichbare Docker-Engine und eine Compose-Version ausgeben. Fehlt die Verbindung zur Engine, behebe diesen Schritt zuerst. Der Artikel ersetzt keine vollständige Docker-Installation für jedes Betriebssystem.
Der am 19. Oktober 2026 geprüfte stabile Release ist n8n 2.43.8. Das Beispiel ist bewusst auf diese Version festgelegt. Überprüfe vor einem späteren Einsatz Releasehinweise und Aktualisierungen. Die folgenden Dateien sind für eine neue lokale Übungsinstanz vorgesehen. Überschreibe damit keine bestehende Instanz oder deren Schlüssel.
Eine Compose-Datei für den Workflow-Editor
Lege im neuen Projektordner eine Datei namens compose.yaml mit diesem Inhalt an. Sie beschreibt einen Dienst und ein benanntes Volume. Die Portbindung erlaubt den Browserzugriff vom Docker-Host über dessen Loopback-Adresse. Sie ist keine öffentliche Domain- oder HTTPS-Konfiguration.
compose.yaml · eigene lokale Beispielkonfiguration
services:
  n8n:
    image: docker.n8n.io/n8nio/n8n:2.43.8
    restart: unless-stopped
    ports:
      - "127.0.0.1:5678:5678"
    environment:
      TZ: Europe/Berlin
      GENERIC_TIMEZONE: Europe/Berlin
      N8N_ENFORCE_SETTINGS_FILE_PERMISSIONS: "true"
    volumes:
      - n8n_data:/home/node/.n8n
volumes:
  n8n_data:
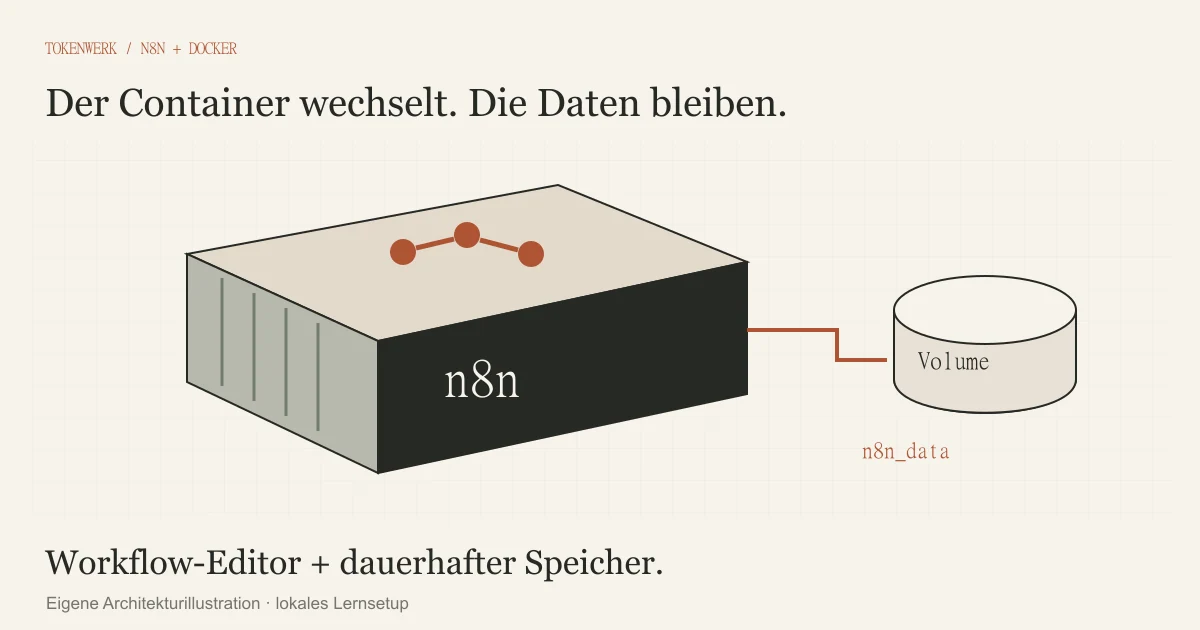
n8n_data wird nach /home/node/.n8n eingebunden. Dort liegen bei diesem SQLite-Einstieg wichtige Instanzdaten einschließlich des erzeugten Verschlüsselungsschlüssels. Compose verwaltet das Volume im Kontext des Projekts. Ein anderer Projektname oder ein anderer Konfigurationsordner kann deshalb zu einem anderen Volume führen.
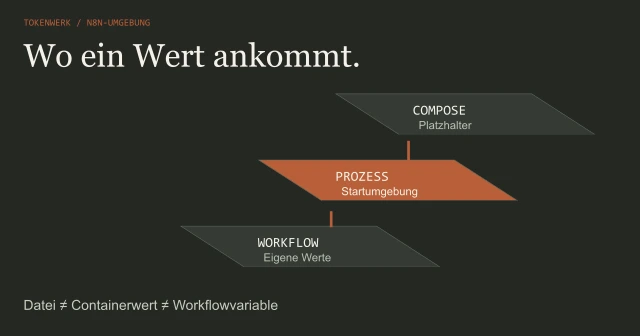
GENERIC_TIMEZONE legt die n8n-Zeitzone etwa für Zeitplanabläufe fest, TZ die Systemzeitzone im Container. Das Beispiel enthält keine API-Schlüssel, keine öffentliche Portfreigabe und keine privilegierte Assistant-Sandbox. Wenn ein Wert nicht im laufenden Dienst ankommt, hilft die Trennung von Compose-Datei, Prozesswerten und Workflows bei Umgebungsvariablen in n8n.

Starten, öffnen und den ersten Test prüfen
Im Ordner mit compose.yaml ausführen
docker compose config
docker compose pull
docker compose up -d
docker compose ps
docker compose logs --tail=50 n8nconfig prüft und zeigt die aufgelöste Konfiguration. Kontrolliere sie vor dem Start. Öffne danach http://localhost:5678 auf dem Docker-Host und richte den lokalen n8n-Zugang nach dem angezeigten Ablauf ein. Bei einem entfernten Server zeigt „localhost“ auf diesen Server; öffne dafür nicht einfach den Port weltweit.
- Lege einen neuen Übungsworkflow mit einem manuellen Auslöser an.
- Ergänze einen „Edit Fields“-Schritt mit einem fiktiven Feld, etwa
themaund dem WertDocker-Test. - Führe den Workflow manuell aus und prüfe das Ausgabefeld.
- Speichere den Workflow und starte den Dienst mit
docker compose restart n8nneu. - Kontrolliere anschließend, ob der gespeicherte Workflow weiterhin vorhanden ist.
Das sind vorgeschlagene Prüfschritte, keine hier durchgeführte n8n-Ausführung. Für den ersten Test brauchst du weder eine Cloud-KI noch einen externen API-Schlüssel. Danach zeigen n8n-Webhooks, wie ein Ablauf einen Eingang von außen erhält. Die öffentliche Erreichbarkeit ist dabei eine zusätzliche Betriebsaufgabe.
Datenbank und Schlüssel gemeinsam sichern
Das offizielle Image-README beschreibt das Verzeichnis /home/node/.n8n als dauerhaft zu speichernden Bereich. Geht der passende Verschlüsselungsschlüssel verloren, können gespeicherte Zugangsdaten unbrauchbar werden. Einen neuen zufälligen Schlüssel einzusetzen repariert das nicht.
Für die lokale Übung: Notiere Imageversion, Projektordner und tatsächlich verwendetes Volume. Stoppe den schreibenden Dienst für eine konsistente vollständige Volumesicherung, sichere das Volume mit einem für deine Docker-Umgebung geeigneten Verfahren und starte ihn wieder. Bewahre die Sicherung geschützt auf: Sie enthält sensible Instanzdaten. Prüfe eine Wiederherstellung getrennt von der laufenden Instanz. Erst diese Probe zeigt, ob dein Verfahren ausreicht.
Schreibenden Dienst vor einer vollständigen Sicherung anhalten
docker compose stop n8n
# Jetzt das zu diesem Projekt gehörende Datenvolume gesichert kopieren.
# Das konkrete Sicherungsverfahren hängt von deiner Docker-Umgebung ab.
docker compose start n8nDiese Befehle führen selbst noch keine Sicherung durch. Ein Workflow-Export allein ist ebenfalls keine vollständige Instanzsicherung. Auch bei einer späteren PostgreSQL-Anbindung bleiben der Schlüssel und weitere Instanzdaten relevant. Wie du Zugangsdaten in n8n schützen kannst, erklärt der eigene Ratgeber.
Was beim aktuellen n8n Assistant hinzukommt
Die am Prüftag aktuelle offizielle Compose-Anleitung beschreibt zusätzlich einen Assistant-Stack mit Sandbox-Komponenten und Websuche. Dieser größere Umfang ist nicht mit dem einzelnen Workflow-Editor aus unserem Beispiel gleichzusetzen.
Insbesondere ein privilegierter Sandbox-Runner verändert die Rechte und Anforderungen des Systems. Die Anleitung grenzt ihre lokale Entwicklungs- und Testumgebung vom Produktionsbetrieb ab. Übernimm solche Komponenten nicht unbesehen auf einen bestehenden Webserver. Für einen gewöhnlichen Übungsworkflow ist die komplette zusätzliche Sandbox-Architektur nicht Teil dieser Beispielkonfiguration.
Der dokumentierte Queue Mode verteilt Ausführungen über eine Hauptinstanz und Worker. Redis vermittelt die Aufträge; die Instanzen benötigen Zugriff auf die gemeinsame Datenbank und den passenden Verschlüsselungsschlüssel. Ein verteiltes Setup mit SQLite wird dafür nicht unterstützt. Die gezeigte Einzelinstanz richtet ihn nicht ein. Bevor du skalierst, brauchst du einen Plan für Datenbank, gemeinsame Konfiguration, Schlüssel, Wartung und Wiederherstellung. Ein zweiter Container allein macht aus diesem Einstieg kein belastbares verteiltes System.
Updates und typische Fehler
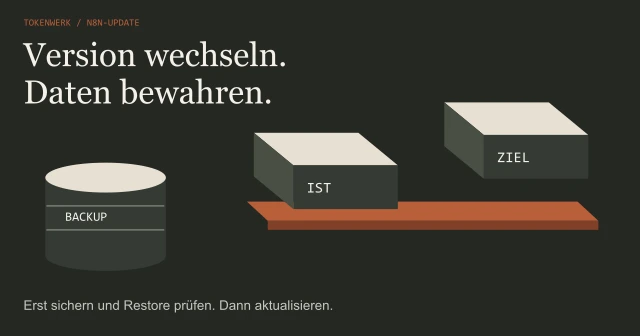
Lies vor einem Versionswechsel die offiziellen Updatehinweise, sichere die Daten und prüfe die neue Version in einer getrennten Umgebung. Ändere erst dann den Image-Tag, lade das gewählte Image und erstelle den Dienst mit Compose neu. Verwende docker compose down -v nicht als normalen Updateschritt: Die Option kann die benötigten Volumes entfernen. Ein älteres Image wieder einzutragen genügt nach einer Datenmigration nicht als Wiederherstellungsplan.
| Problem | Gezielte Prüfung |
|---|---|
| Browser erreicht den Editor nicht | Engine, Dienststatus, Logs und die Adresse des tatsächlichen Docker-Hosts prüfen. |
| Nach neuem Start scheint alles leer | Projektname und eingebundenes Volume mit der vorherigen Instanz vergleichen; nichts vorschnell löschen. |
| Zugangsdaten lassen sich nicht entschlüsseln | Passenden gespeicherten Schlüssel prüfen; keinen beliebigen Ersatz erzeugen. |
| Ein Container erreicht einen anderen Dienst nicht | localhost bezeichnet im Container dessen eigene Umgebung. Netzwerk und Zieladresse müssen zum Datenweg passen. |
| Die neue Version startet nicht | Releasehinweise, Konfiguration und Datenmigration prüfen; kontrolliert aus getesteter Sicherung wiederherstellen. |
Für öffentlichen Betrieb kommen unter anderem HTTPS, Zugriffsbegrenzung, Updates, Sicherungen und verantwortliche Wartung hinzu. Auch selbst gehostete Workflows können Daten an externe Dienste senden. Der Ratgeber zu Datenschutz bei n8n hilft, diese Datenwege zu prüfen. Die lokale Lerninstanz ist dafür ein Anfang, keine pauschale Produktionsfreigabe.
Quellen & Methode
Vorgehen und Grenzen
Quellenprüfung am 19. Oktober 2026. Vier vollständig gelesene Recherchequellen pro Thema wurden für Suchintent und Abdeckung ausgewertet; Produktangaben beruhen auf den genannten Primärquellen. Eigene Beispiele und technische Illustrationen sind gekennzeichnet. Keine eigenen Produkt-, Leistungs- oder Hardwaretests. Bei KI-Detektorforschung wurden die ausdrücklich genannten Abstractseiten gelesen.
Bei Recherche, Texterstellung und Grafiken wird KI eingesetzt. Welche eigenen Versuche vorliegen und was nur als Beispiel dient, beschreibt dieser Beitrag. Unser Redaktionsstandard erklärt die Anforderungen an Belege und Berichtigungen.