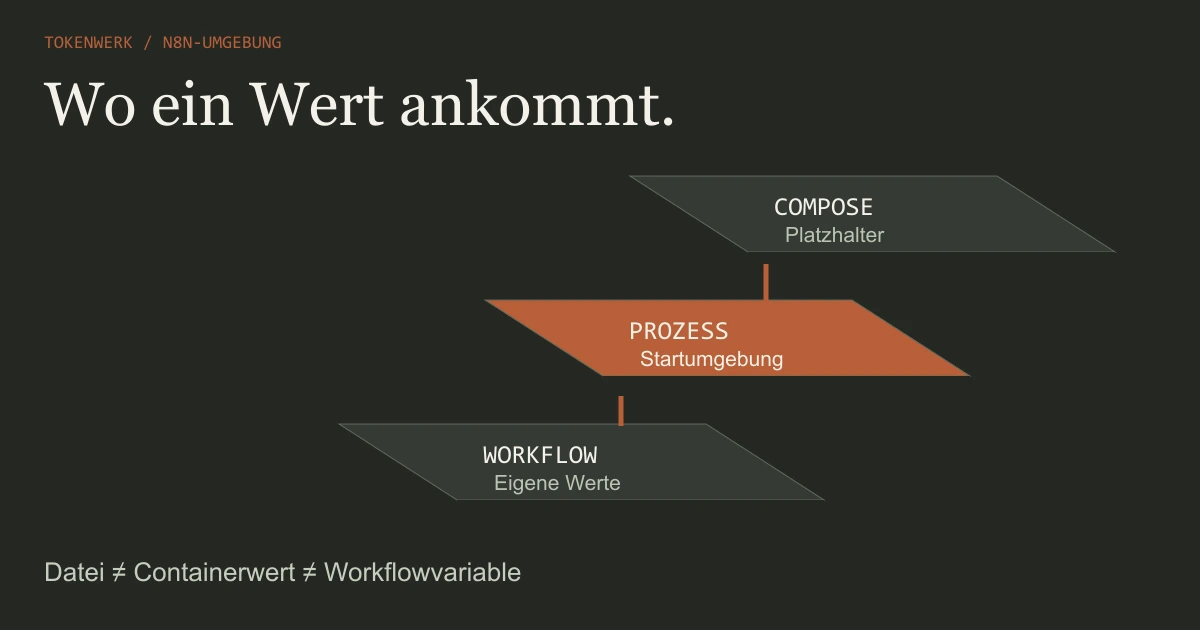
Lege fest, welche Ebene du ändern möchtest. Übergebe Compose-Werte ausdrücklich an den Dienst, erstelle ihn bei geänderter Konfiguration passend neu und prüfe nur den benötigten nicht geheimen Einzelwert. Öffne den gesamten Umgebungszugriff nicht als Komfortlösung.
Vier Arten von Werten auseinanderhalten
| Ebene | Beispiel und Bedeutung |
|---|---|
| Compose-Interpolation | Ein Wert ersetzt einen Platzhalter in compose.yaml. Eine .env-Datei ist dafür eine mögliche Quelle. |
| Container-/Prozessumgebung | GENERIC_TIMEZONE wird beim Start an den n8n-Prozess übergeben. |
| Custom Variables im Workflow | Tarifgebundene $vars dienen wiederverwendbaren Zeichenketten; sie sind kein automatischer Zugriff auf Betriebssystemwerte. |
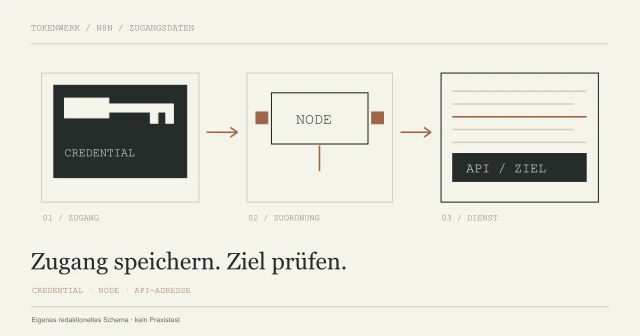
| Credentials | Ein eigener geschützter Konfigurationsbereich für Zugänge zu Diensten, keine beliebige Textvariable. |
Zusätzlich gibt es normale Datenfelder innerhalb eines einzelnen Workflows. Dass dort etwa ein Feld umgebung heißt, macht daraus weder eine Prozessumgebung noch eine getrennte Produktivinstanz.
Beim npm-Start erbt n8n die Umgebung seines Startprozesses. Bei Docker kommt eine Containergrenze dazu. Die Anzeige eines Werts in einem anderen Terminal beweist deshalb noch nicht, was der laufende Dienst tatsächlich erhalten hat.

Eine harmlose Einstellung mit Compose übergeben
Für den Einstieg änderst du eine vorhandene Lerninstanz mit bekanntem Compose-Projekt. Der grundlegende Aufbau steht im Guide n8n mit Docker Compose einrichten. Das folgende Fragment ist kein vollständiges neues Deployment und ersetzt weder Image noch Volumes deiner bestehenden Datei.
Lege für die reine Platzhalterquelle im passenden Projektkontext einen nicht geheimen Wert fest:
Eigener nicht geheimer Interpolationswert
TOKENWERK_TIMEZONE=Europe/BerlinVerbinde ihn im bestehenden Dienst ausdrücklich mit der n8n-Umgebung. Die Datei allein wäre dafür nicht genug. Eine Kopie des eigenen Compose-Fragments steht auch als Textdownload bereit.
Fragment für den vorhandenen Dienst n8n
services:
  n8n:
    environment:
      GENERIC_TIMEZONE: "${TOKENWERK_TIMEZONE:?TOKENWERK_TIMEZONE fehlt}"
      N8N_BLOCK_ENV_ACCESS_IN_NODE: "true"
Der Ausdruck ${TOKENWERK_TIMEZONE:?TOKENWERK_TIMEZONE fehlt} verlangt einen gesetzten nichtleeren Wert. GENERIC_TIMEZONE ist die n8n-Instanzzeitzone für zeitgesteuerte Nodes. Eine gegebenenfalls zusätzlich gesetzte Betriebssystemzeitzone hat eine eigene Aufgabe.
Die Zugriffssperre im Beispiel lässt Prozesswerte nicht als allgemeine Quelle für Expressions und Code zu. Falls deine bisherigen Workflows davon abhängen, prüfe die Änderung zuerst isoliert. Geheimnisse werden in diesem Beispiel weder gesetzt noch ausgegeben.
Änderungen anwenden und gezielt prüfen
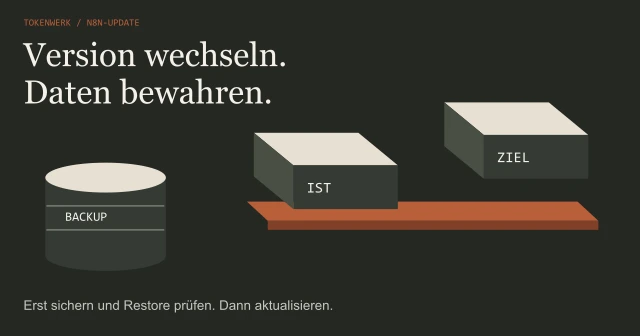
Prüfe vor einer Änderung deine bestehende Sicherung, den Dienstnamen und die Auswirkung auf laufende Aufträge. Die folgenden Befehle setzen voraus, dass du im richtigen Compose-Projekt bist und der Dienst n8n heißt.
Konfiguration des abgegrenzten Dienstes übernehmen
docker compose config --services
docker compose up -d --no-deps n8n
docker compose ps
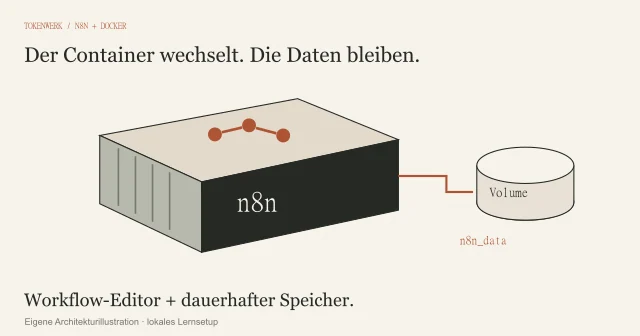
docker compose exec n8n node -e "console.log(process.env.GENERIC_TIMEZONE)"up kann den Dienst bei geänderter Konfiguration neu erstellen und behält dabei die eingebundenen Volumes. Ein bloßes docker compose restart übernimmt geänderte Compose-Umgebungswerte nicht. Ein neuer Container und ein Neustart desselben Containers sind unterschiedliche Vorgänge.
Der letzte Befehl liest bewusst nur die nicht geheime Zeitzone aus dem n8n-Container. Erwartet wird der von dir gewählte Wert, hier Europe/Berlin. Ein vollständiger Env-Dump oder eine aufgelöste private Gesamtkonfiguration ist für diesen Check unnötig.
Queue-Worker, mehrere Instanzen und zusätzliche Dienste brauchen einen abgestimmten eigenen Ablauf. Für diesen Artikel wurde kein Dockerdienst verändert; die Befehle sind ein dokumentiertes Beispiel.
Webhook- und Editoradresse korrekt zuordnen
Die aktuelle Referenz verwendet N8N_WEBHOOK_URL für die Basis der Test- und Produktionswebhooks. WEBHOOK_URL ist seit n8n 2.35 ein veralteter Alias und erzeugt nach Herstellerbeschreibung eine Warnung. Verwende den aktuellen Namen passend zu deiner tatsächlichen Version.
Schematische Werte für einen bereits eingerichteten HTTPS-Zugang
N8N_WEBHOOK_URL=https://n8n.example.com/
N8N_EDITOR_BASE_URL=https://n8n.example.com/
N8N_PROXY_HOPS=1example.com ist ein Platzhalter. Diese Zeilen richten weder DNS noch HTTPS oder einen Reverse Proxy ein. Der Hopwert 1 passt nur zur angenommenen einen vertrauten Proxyebene; er muss der wirklichen Kette entsprechen. Die erforderlichen Forwarded-Header gehören ebenfalls zur Proxykonfiguration.
N8N_ENDPOINT_WEBHOOK verändert dagegen einen Pfad, nicht die vollständige öffentliche Basis-URL. Test- und Produktionswebhooks prüfen zeigt, weshalb sichtbare URL und tatsächlich registrierter Eingang separat getestet werden.
Werte in Workflows passend bereitstellen
Für nicht geheime wiederverwendbare Zeichenketten gibt es Custom Variables, sofern dein Plan sie unterstützt. Die aktuelle Referenz nennt dafür Pro/Enterprise in der Cloud sowie Business/Enterprise beim Selfhosting. Instanzverantwortliche legen sie an; Workflows lesen die Werte.
Eigener nicht geheimer Workflowwert
Schlüssel in Variables: LERNPROFIL
Wert: TEST

Expression im passenden Node:
{{ $vars.LERNPROFIL }}Die Werte sind Strings und im Workflow read-only. Projektbezogene Variablen können gleichnamige globale Werte innerhalb des Projekts übersteuern. Ein fehlender Wert führt laut Hersteller nicht automatisch zum Fehlschlag; prüfe benötigte Angaben ausdrücklich.
API-Schlüssel und Passwörter gehören nicht als bequem sichtbare Lernprofilwerte in Nodes. n8n-Zugangsdaten im Credential-Dialog verwalten beschreibt den eigenen Weg für Dienstezugänge. Für sensible Instanzkonfigurationen unterstützt n8n bei geeigneten Einstellungen außerdem einen Dateiwert über _FILE; das ist wiederum keine normale Workflowvariable.
Die in älteren Forumbeispielen vorgeschlagene Allowlist für einzelne Env-Namen ist kein durch die hier geprüfte aktuelle Referenz bestätigtes Feature. Gib nicht den gesamten Prozesszugriff frei, nur um einen nicht geheimen Konfigurationswert bequem lesen zu können.
Wenn eine Variable nicht ankommt
| Beobachtung | Gezielter Check |
|---|---|
| Wert steht in der .env, fehlt im Container | Explizite environment-Zuordnung oder passende env_file-Konfiguration prüfen. |
| Alter Wert bleibt nach restart | Geänderte Compose-Konfiguration mit passendem up übernehmen; Dienst und Projekt kontrollieren. |
| Dateiwert wird überraschend übersteuert | Shellumgebung und explizite --env-file-Auswahl bei der Interpolation abgleichen. |
| Expression darf $env nicht lesen | Aktive Zugriffssperre und Betriebsrichtlinie prüfen; nicht pauschal abschalten. |
| $vars fehlt oder ist leer | Tarif, Scope, Schreibweise und ausdrückliche Pflichtwertprüfung prüfen. |
| Terminalwert ist richtig, n8n verhält sich anders | Tatsächlichen Startprozess beziehungsweise Container statt anderes Terminal untersuchen. |
Halte Appversion, Startweg und den geprüften nicht geheimen Wert zusammen fest. Aktuelle Expression-Engine-Optionen haben eigene Versionsvoraussetzungen; Backend und Editor sind nicht dieselbe Einstellung. Alte Konfigurationen nicht blind mit einem vollständigen neuen Variablensatz überschreiben.
Dieser Guide basiert auf aktuellen n8n- und Dockeroriginalen. Fragment und Prüfschritte sind eigene Arbeitshilfen. Es wurden weder echte Zugangsdaten verarbeitet noch eine laufende n8n-Instanz umkonfiguriert.
Quellen & Methode
Vorgehen und Grenzen
Aktuelle Originaldokumentation am 20. Oktober2026 vollständig im dokumentierten Umfang geprüft. Historische Haupttexte dienen der symmetrischen Intentanalyse. Testquelle, RAG-Programm, Vergleichsblatt, Konfigurationsfragment und Grafiken sind eigene Beispiele. Keine echte Claude-/Ollama-/n8n-/Make-Nutzung, Modellmessung oder Änderung laufender Dienste behauptet.
Bei Recherche, Texterstellung und Grafiken wird KI eingesetzt. Welche eigenen Versuche vorliegen und was nur als Beispiel dient, beschreibt dieser Beitrag. Unser Redaktionsstandard erklärt die Anforderungen an Belege und Berichtigungen.