Zeichne den vollständigen Weg vom Auslöser bis zum letzten Empfänger. Begrenze gespeicherte Daten, schütze Zugänge und prüfe Löschung und Fehlerfälle. Der Serverstandort ist dabei nur ein Teil der Entscheidung.
Vom Trigger bis zum Ziel jeden Empfänger erfassen
Schreibe für jeden Knoten auf, welche Informationen hineingehen, welche Felder er weitergibt und welcher Dienst sie erhält. Ein KI-Knoten, ein HTTP-Aufruf und ein E-Mail-Versand können ganz unterschiedliche Empfänger haben. Auch eine Fehlermeldung kann Inhaltsdaten enthalten.
| Schritt | Prüfung |
|---|---|
| Formular | Welche Felder sind für die Aufgabe erforderlich? |
| Aufbereitung | Welche Namen, Freitexte oder Anhänge lassen sich weglassen? |
| Modellaufruf | Welcher Anbieter und Kontotyp verarbeiten die Eingabe? |
| Entwurf | Wer prüft die Antwort, bevor sie versendet wird? |
| Ausführung und Sicherung | Welche Daten bleiben in Verlauf, Logs und Backup? |
Diese Karte beschreibt eine vorbereitende Prüfung. Sie behauptet weder einen ausgeführten Test noch die Zulässigkeit eines konkreten Formularprozesses.

Cloud und eigener Server haben unterschiedliche Verantwortlichkeiten
Die n8n-Datenschutzdokumentation unterscheidet Cloud-Betrieb und Selbsthosting. Beim eigenen Server verantwortest du die Speicherung und Löschung der verarbeiteten Workflow-Daten. Hosting-Anbieter und nachgelagerte Dienste sind dabei weiterhin gesondert zu betrachten.
Für n8n Cloud nennt der Anbieter vertragliche Datenschutzunterlagen und Unterauftragnehmer. Prüfe die für deinen Vertrag geltenden Fassungen. Ein allgemeiner Verweis auf „DSGVO“ oder „Server in Europa“ ersetzt weder den erlaubten Zweck noch die Betrachtung der externen Workflow-Empfänger.
Nicht jede erfolgreiche Ausführung muss alle Daten behalten
Die Dokumentation zu Ausführungsdaten beschreibt getrennte Einstellungen für erfolgreiche, fehlgeschlagene und manuelle Läufe. Lege bewusst fest, welche Daten zur Fehleranalyse notwendig sind. Verwende zunächst unkritische Testdaten, um das tatsächliche Verhalten zu kontrollieren.
Automatisches Pruning hat Grenzen: Unter anderem laufende oder wartende Ausführungen und bestimmte markierte Einträge werden nicht wie normale abgeschlossene Läufe behandelt. Auch Sicherungen und externe Speicher brauchen eigene Regeln. Ein sichtbarer Löschvorgang in der Oberfläche beweist nicht, dass alle Kopien entfernt sind.
Zugänge und Rechte gehören zum Datenschutzkonzept
Die n8n-Sicherheitsübersicht nennt unter anderem geschützte Verbindungen, Zugangskontrollen und die Begrenzung von Knoten oder API-Zugriffen. Wähle Maßnahmen passend zu deiner Installation und den verarbeiteten Daten.
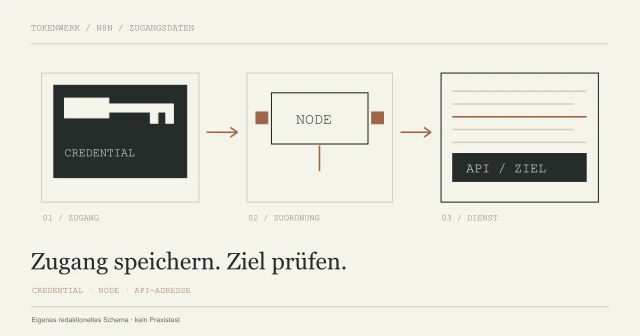
Der Guide Zugangsdaten in n8n schützen erklärt die Trennung von Geheimnissen und normaler Workflow-Logik. Lege außerdem fest, wer Updates, Sicherungen, Wiederherstellung und die Prüfung neuer Community-Knoten übernimmt. Ein technisch laufender Workflow ist noch kein fertig betreuter Betriebsprozess.
Diagnose-Opt-out ist kein vollständiger Offline-Modus
n8n beschreibt eigene Kontrollen für Telemetrie. Für selbst gehostete Installationen ist etwa N8N_DIAGNOSTICS_ENABLED=false dokumentiert. Die konkrete Art der Konfiguration hängt von deiner Bereitstellung ab; lies dafür die passende Installationsdokumentation.
Das schaltet weder automatisch alle externen Workflow-Aufrufe aus noch ersetzt es eine Prüfung von Lizenzkommunikation, Versionshinweisen oder KI-Assistenten. Die Datenschutzdokumentation trennt diese Funktionen. Deaktiviere nicht pauschal Update-Prozesse, ohne einen verlässlichen Ersatz für Sicherheitsaktualisierungen festzulegen.
Eine kontrollierbare Abnahme vor dem echten Betrieb
Eigene Arbeitsprobe: Führe mit erfundenen Daten einen Erfolgsfall und einen absichtlich fehlerhaften Fall aus. Prüfe anschließend, welche Felder bei jedem Empfänger und in den Ausführungsdaten sichtbar sind. Vergleiche die Beobachtung mit deiner Datenkarte.
Eigene Abnahmevorlage
Workflow und Version:
Auslöser + erlaubter Zweck:
Daten je Knoten und externer Empfänger:
Konten / Zugangsdaten / Berechtigungen:
Speicherung für Erfolg, Fehler und manuelle Läufe:
Löschweg inklusive Ausnahmen und Backup:
Verantwortliche Person und Wiederprüfung:Eine menschliche Freigabe im Workflow verhindert, dass ein Entwurf ungeprüft zur Aktion wird. Nutze interne Regeln für KI und dokumentiere, wer einen neuen Datenweg freigeben darf. Mit dem Leitfaden Shadow AI erfassen lassen sich auch ungeprüfte Modellaufrufe, Konten und externe Empfänger in die Bestandsaufnahme aufnehmen.
Quellen & Methode
Vorgehen und Grenzen
Quellenprüfung am 19. Oktober 2026. Aktuelle Hersteller- und Behördenangaben sind von redaktionellen Beispielen getrennt. Tokenwerk hat keine eigene Produkt-, Hardware- oder Modellmessung ausgeführt. Datenschutz- und Lizenzhinweise dienen der Orientierung; der konkrete Einsatz benötigt seine passende betriebliche und gegebenenfalls rechtliche Prüfung.
Bei Recherche, Texterstellung und Grafiken wird KI eingesetzt. Welche eigenen Versuche vorliegen und was nur als Beispiel dient, beschreibt dieser Beitrag. Unser Redaktionsstandard erklärt die Anforderungen an Belege und Berichtigungen.