Unterscheide eingebaute, verifizierte und sonstige Community Nodes. Notiere das genaue Paket, prüfe benötigte Aktionen und teste getrennt mit fiktiven Daten. Ein Verifikationsantrag, eine Community-Liste oder ein Updatebutton ist keine Freigabe für deinen Ablauf.
Was Community Nodes zu n8n hinzufügen
Ein Node stellt Funktionen für einen Workflow bereit, beispielsweise einen Auslöser, eine Datenverarbeitung oder einen API-Aufruf. Community Nodes werden außerhalb des normalen eingebauten Funktionsumfangs als zusätzliche Pakete angeboten.
| Weg | Was daraus folgt |
|---|---|
| Eingebauter Node | Teil des n8n-Funktionsumfangs der verwendeten Version. |
| Verifizierter Community Node | n8n hat ihn für den dokumentierten Angebotsweg nach seinen Anforderungen geprüft. |
| Sonstiges npm-Community-Paket | Öffentliches Paket, dessen Code und Eignung du nicht aus einem Listenplatz ableiten kannst. |
Die aktuelle Hilfe begrenzt Verwaltung und Installation auf Owner beziehungsweise Admins. Bereits installierte verifizierte Community Nodes können von allen Mitgliedern der Instanz verwendet werden. Die Installation ist deshalb eine Entscheidung über den Instanzumfang, nicht nur über die Ansicht eines einzelnen Workflows.
Prüfe, ob der benötigte Angebotsweg in deinem Betrieb und deinen Einstellungen tatsächlich verfügbar ist. Ein in einem Forum genanntes Paket ist nicht automatisch ein für n8n Cloud verfügbares verifiziertes Angebot.
Warum die Installation eine Vertrauensentscheidung ist
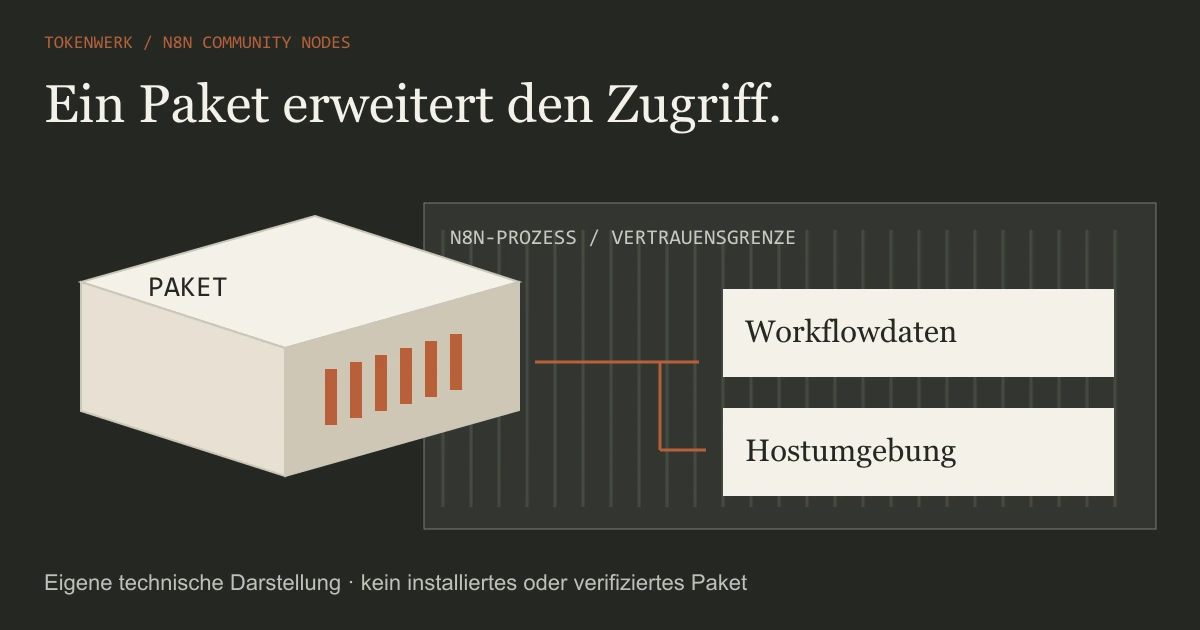
Die n8n-Risikohilfe warnt ausdrücklich vor Zugriff auf die Maschine, auf der n8n läuft, und auf Daten in Workflows. Der tatsächliche Betrieb muss deshalb auch die Rechte und Grenzen des n8n-Prozesses berücksichtigen.
Ein lesend geplanter Workflow macht fremden Paketcode nicht von selbst zu einer technisch isolierten Lesefunktion. Ebenso wenig begrenzt ein freundlicher Paketname die möglichen Zugriffe. Beurteile Code, Abhängigkeiten, Wartung und erlaubte Außenwirkungen vor einer Installation.
Verifizierte Nodes müssen dokumentierte Sicherheitsanforderungen erfüllen. Das ist eine zusätzliche Information, ersetzt aber nicht die Zuordnung zum eigenen Zweck, zum richtigen Konto und zu den passenden Daten. Ein geprüftes Werkzeug kann bei falscher Konfiguration trotzdem etwas Unerwünschtes auslösen.
Für eine erste Probe brauchst du keine produktiven Kundendaten und keinen weitreichenden produktiven Zugang. Nutze eine bewusst getrennte Lernumgebung mit begrenzten Rechten.

Paketname, Version und Verifikation prüfen
Notiere den exakten Paketnamen und eine konkrete Version. Ähnliche Namen können zu unterschiedlichen Projekten führen. Prüfe die Originaldokumentation, unterstützte Aktionen, Authentisierung, Lizenz und den zugehörigen Quellcode beziehungsweise Wartungsnachweis.
Die GUI-Hilfe beschreibt eine optionale Versionsangabe oder einen npm-dist-tag. Ein Tag wie beta wird beim Installieren einmalig auf eine konkrete Version aufgelöst. Spätere Updates folgen nicht einfach immer diesem Tag. Die tatsächlich installierte Version muss im Betriebsnachweis stehen.
Eine Aussage „für Verifikation eingereicht“ ist kein Beleg, dass n8n den Node bereits verifiziert hat. Auch Bewertungen, Downloadzahlen oder eine private Masterliste ersetzen nicht den offiziellen Statusnachweis. Wir empfehlen hier bewusst kein ungeprüftes reales Paket.
Eigene Paketprüfung vor einer Installation
Exakter Paketname und Originalquelle:
Konkrete Version und kompatible n8n-Version:
Belegter Verifikationsstatus:
Benötigte Aktion und Authentisierung:
Workflowdaten, Hostzugriff und mögliche Außenwirkung:
Gelesener Code, Abhängigkeiten und offene Fragen:
Getrennte Testumgebung und begrenzter Zugang:
Sicherung, vorige Version und Wiederherstellungsweg:Das eigene Community-Node-Prüfblatt ergänzt erwartete Testfälle. Es ist weder ein Installationsbefehl noch eine Sicherheitsbescheinigung.
Eine Erweiterung zuerst getrennt erproben
Lege den kleinsten benötigten Vorgang fest. Beispielsweise soll eine unterstützte lesende Aktion nur eine bekannte fiktive Kennung verarbeiten. Prüfe im Editor die tatsächlichen Eingabefelder und die dokumentierten Ergebnisse, bevor du weitere Schritte anschließt.
| Fall | Was du beobachten möchtest |
|---|---|
| Erlaubte Eingabe | Nur das geplante fachliche Ergebnis; keine zusätzliche Außenwirkung. |
| Fehlendes Pflichtfeld | Sichtbarer Halt mit verständlicher Ursache. |
| Unerwartetes Ziel | Keine Aktion an einen nicht vorgesehenen Empfänger. |
| API-Fehler | Erkennbarer Fehler statt eines fälschlich erfolgreichen Folgeschritts. |
Die Tabelle beschreibt Erwartungen. Ob ein bestimmter Node diese erfüllt, muss in dessen wirklicher Implementierung und Konfiguration geprüft werden. Ein Textfeld mit „nur lesen“ ist keine technische Rechtebeschränkung.
Notiere die tatsächlich beobachteten Ein- und Ausgaben, Fehlermeldungen und verwendeten Versionen. Nimm keinen produktiven Versand oder schreibenden Zugriff hinzu, bevor der konkrete Schritt geklärt und freigegeben ist.
Updates und Rückweg vorab planen
Community-Node-Versionen können Breaking Changes enthalten. Ein Update kann alle Workflows betreffen, die dieses Paket nutzen. Prüfe deshalb die betroffenen Abläufe und Versionshinweise statt nur auf die verfügbare neueste Version zu schauen.
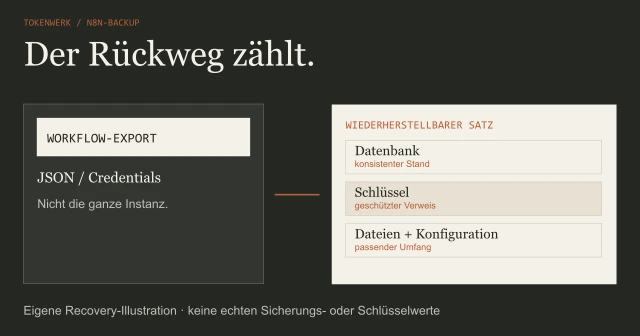
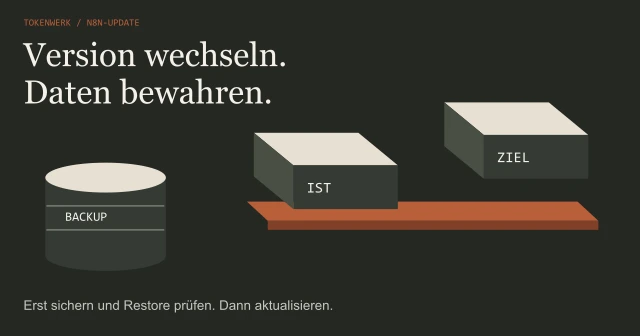
Vor der Änderung solltest du eine vollständige n8n-Sicherung und Wiederherstellung planen. Ein Workflowexport allein enthält nicht sämtliche Voraussetzungen einer Instanz. Halte auch bisherige Paketversionen und passende Betriebsunterlagen fest.
Die GUI-Dokumentation beschreibt für bestimmte Versionswechsel beziehungsweise Downgrades das Entfernen und erneute Installieren der gewünschten Version. Das setzt die dazugehörigen Workflowdaten und Zustände nicht automatisch auf einen früheren Stand zurück.
Wenn zugleich die Plattform aktualisiert wird, solltest du n8n-Updates mit einem klaren Rückweg vorbereiten. Trenne die Änderungen so, dass sich ein Fehler einer konkreten Version oder Konfiguration zuordnen lässt.
Audit und vorhandene Alternativen einordnen
Das n8n-Sicherheitsaudit liefert fünf Berichte zu Credentials, Datenbank, Dateisystem, Nodes und Instanz. Es kann damit häufige Auffälligkeiten zeigen, darunter Community Nodes und veraltete Instanzstände. Das ist keine vollständige Quellcodeprüfung oder Sicherheitsgarantie für ein Paket.
Prüfe auch, ob du die zusätzliche Erweiterung überhaupt brauchst. Für eine dokumentierte Standardanfrage lässt sich möglicherweise eine vorhandene API mit dem HTTP-Request-Node ansprechen. Dabei bleiben Authentisierung, Datenweg und Fehlerbehandlung ebenfalls zu prüfen.
Weniger Erweiterungen bedeuten nicht automatisch einen sicheren Workflow. Die Entscheidung sollte aber aus einer benötigten Funktion entstehen, nicht aus einer möglichst langen Liste installierter Pakete.
Stand: 20. Oktober 2026. Risiken, GUI-Verwaltung, verifizierte Installation und Audit-Hilfe wurden vollständig gelesen. Hier wurde kein Community Node installiert, keine echte n8n-Instanz verändert und kein Produktaudit ausgeführt.
Quellen & Methode
Vorgehen und Grenzen
Aktuelle n8n-Hilfen zu Risiken, Verwaltung, Verifikation und Audit geprüft. Der Paketprüfplan ist eine eigene Lernhilfe; keine Installation, echte Instanzänderung oder Sicherheitsfreigabe.
Bei Recherche, Texterstellung und Grafiken wird KI eingesetzt. Welche eigenen Versuche vorliegen und was nur als Beispiel dient, beschreibt dieser Beitrag. Unser Redaktionsstandard erklärt die Anforderungen an Belege und Berichtigungen.